صدرت المواصفة الدولية ISO/IEC 27090 في 14 أكتوبر 2026، وهي أول مرجع دولي مخصّص للتهديدات الأمنية الخاصة بأنظمة الذكاء الاصطناعي. ورغم أنها طوعية وغير قابلة للإشهاد، فإنها ستُرتّب آثارًا قانونية ملموسة: فمن خلال معيار أحدث ما بلغته المعرفة التقنية، والفصل 15 من قانون الذكاء الاصطناعي الأوروبي، وموقف المجلس الأوروبي لحماية البيانات، تصبح المرجع الذي ستقيس به الهيئات الرقابية والمحاكم أمن أنظمة الذكاء الاصطناعي لديكم.
أهم ما يجب معرفته
- صدرت المواصفة ISO/IEC 27090:2026 (الطبعة الأولى) في 14 أكتوبر 2026 عن اللجنة الفرعية ISO/IEC JTC 1/SC 27.
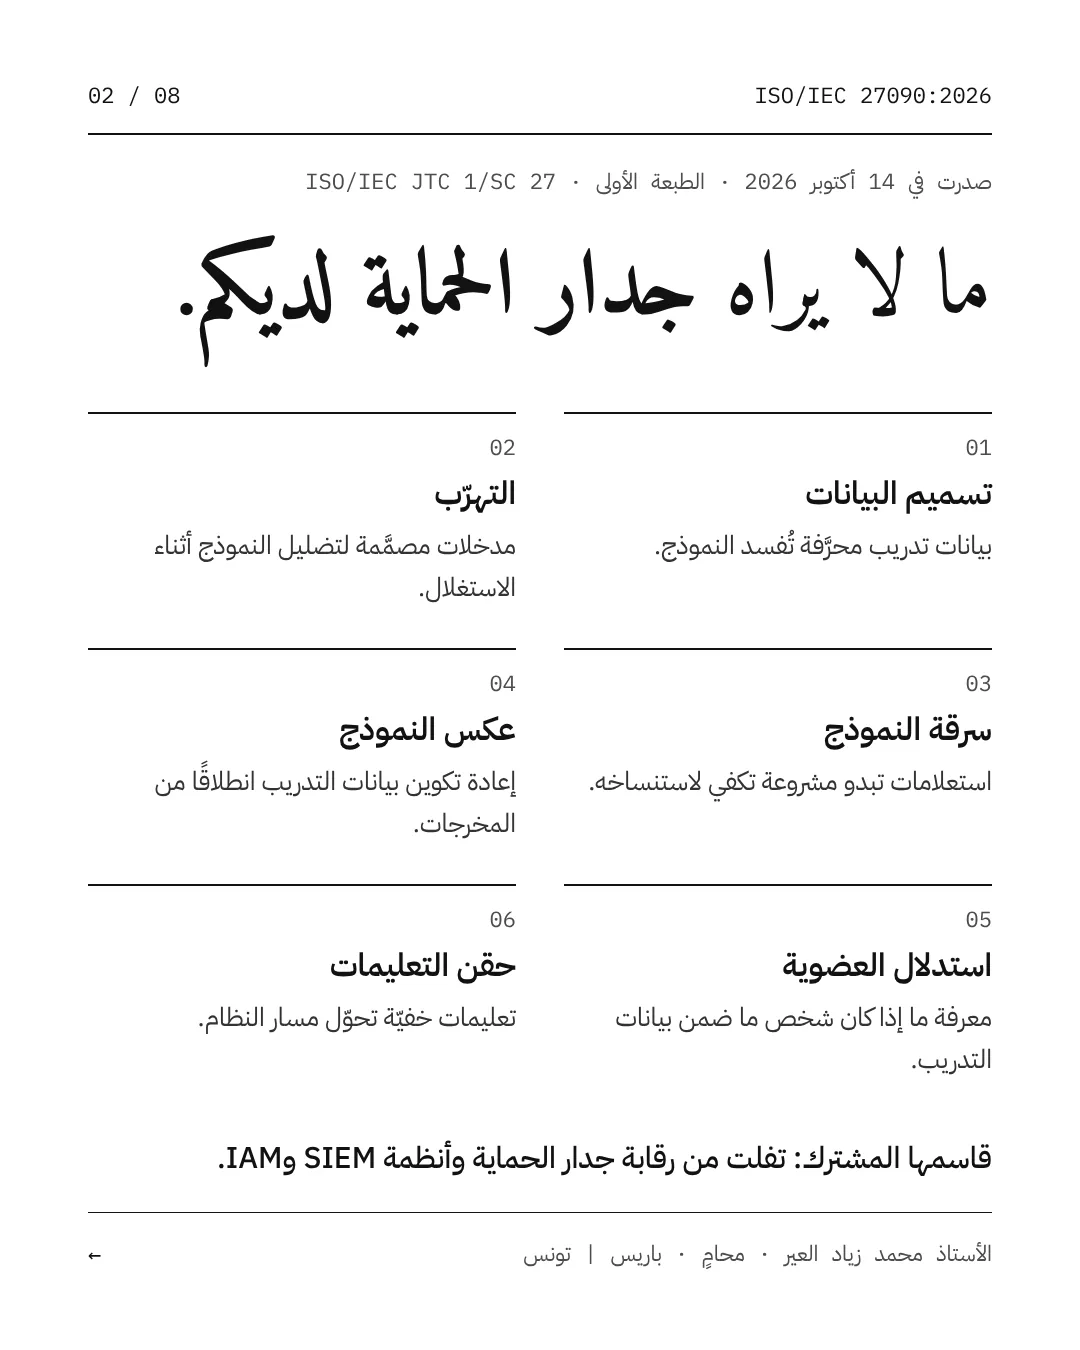
- تصف التهديدات الخاصة بالذكاء الاصطناعي (تسميم البيانات، التهرّب، سرقة النماذج وعكسها، استدلال العضوية، حقن التعليمات) وسبل كشفها والحدّ منها.
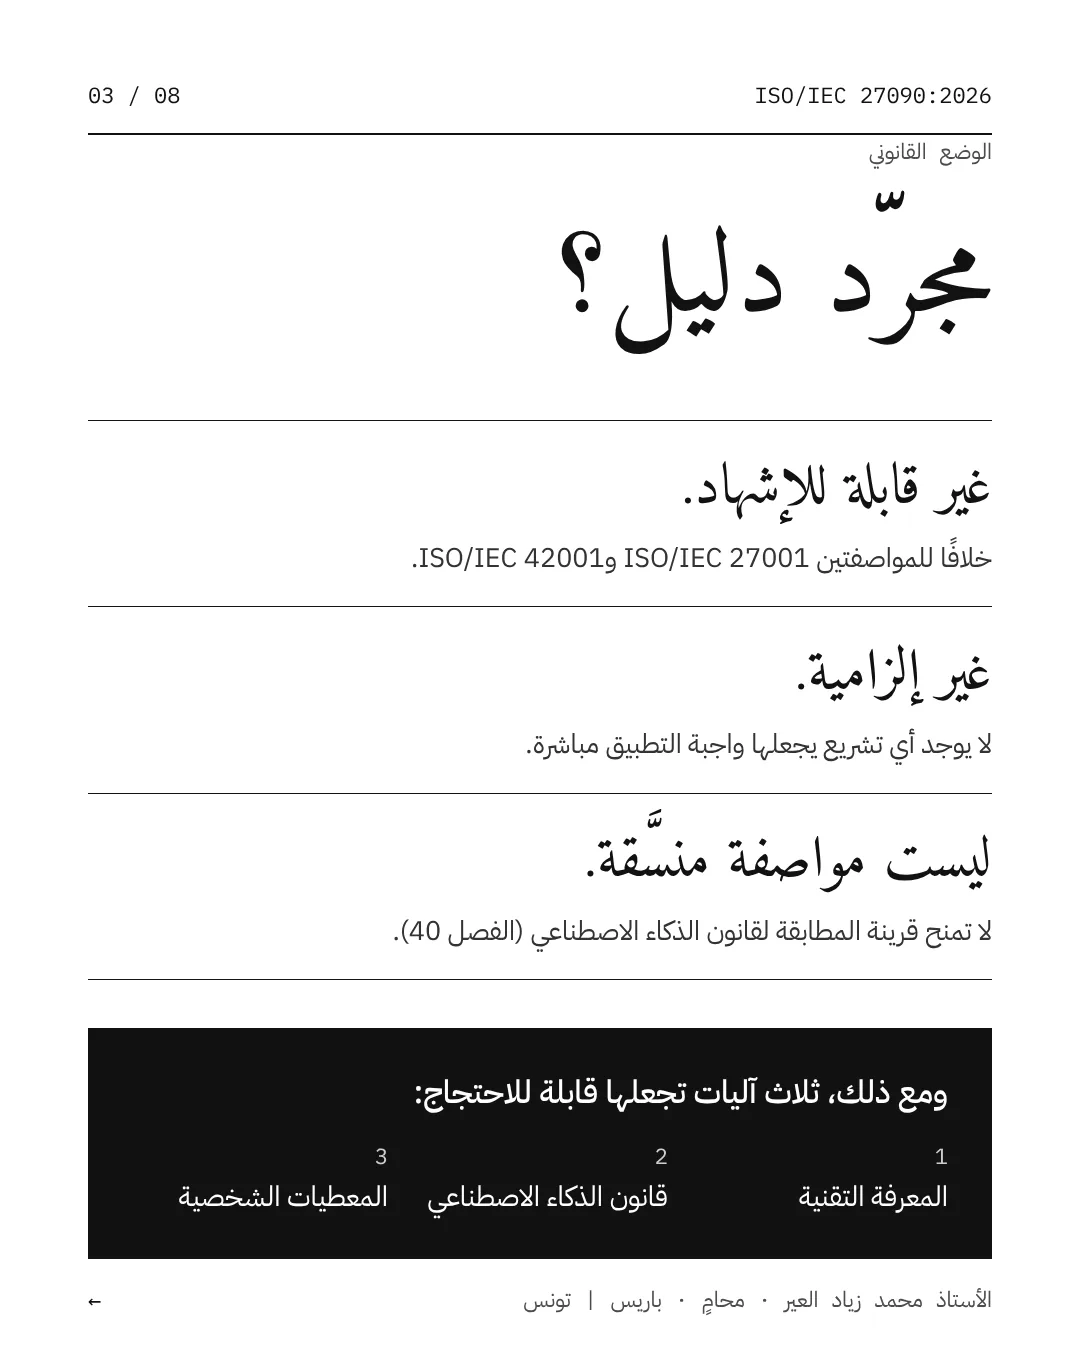
- هي دليل إرشادي: لا إشهاد، ولا إلزام، ولا قرينة مطابقة لقانون الذكاء الاصطناعي الأوروبي.
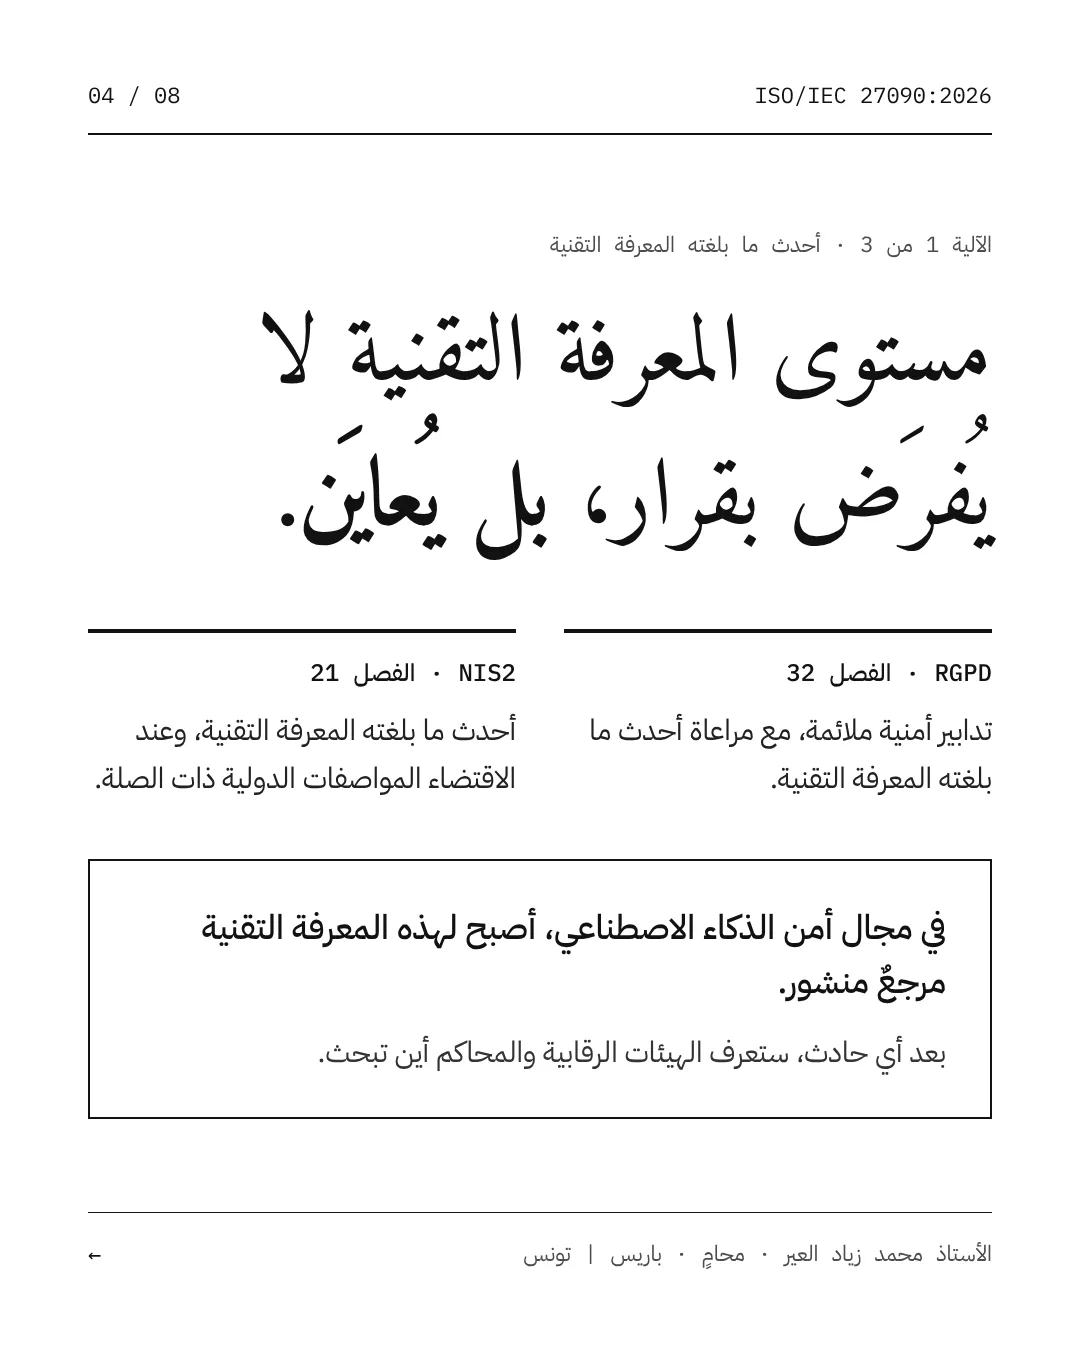
- ومع ذلك يُحتجّ بها عبر ثلاث آليات: أحدث ما بلغته المعرفة التقنية (RGPD وNIS2)، والفصل 15 من قانون الذكاء الاصطناعي، وموقف المجلس الأوروبي لحماية البيانات من الطابع المجهول لنماذج الذكاء الاصطناعي.
- الأولوية الفورية: مراجعة العقود المبرمة مع مزوّدي الذكاء الاصطناعي.
ما هي المواصفة ISO/IEC 27090؟
تتعلق المواصفة ISO/IEC 27090:2026 بالأمن السيبراني للذكاء الاصطناعي، وتحديدًا بمعالجة التهديدات الأمنية والاختراقات التي تستهدف أنظمة الذكاء الاصطناعي. أُعدّت منذ سنة 2022 صلب اللجنة الفرعية ISO/IEC JTC 1/SC 27، وتتضمن 56 صفحة، وصدرت في 14 أكتوبر 2026.
وهي موجّهة إلى كل مؤسسة تطوّر أنظمة الذكاء الاصطناعي أو تستعملها. ويتمثل موضوعها في ثلاثة أهداف: تحديد ما يجب حمايته، من بيانات التدريب إلى النماذج؛ وفهم عواقب الهجمات؛ وكشف هذه التهديدات والحدّ منها طيلة دورة حياة النظام.
وتؤكد المواصفة على نقطة كثيرًا ما تُهمَل: التحديثات وإعادة التدريب. ففي نظام يتعلّم باستمرار، تتحوّل بيانات الاستغلال إلى بيانات تدريب، ومن ثمّ إلى منفذ للتسميم.
ما هي التهديدات التي تشملها؟
| التهديد | ما يفعله المهاجم | الخاصية المتضرّرة أساسًا |
|---|---|---|
| تسميم البيانات | يُحرّف بيانات التدريب أو إعادة التدريب | السلامة |
| التهرّب | يُقدّم مدخلات مصمَّمة لتضليل النموذج أثناء الاستغلال | السلامة |
| سرقة النموذج | يستنسخ النموذج عبر استعلامات تبدو مشروعة | السرية، الملكية الفكرية |
| عكس النموذج | يُعيد تكوين بيانات التدريب انطلاقًا من مخرجات النموذج | السرية |
| استدلال العضوية | يحدّد ما إذا كان شخص ما ضمن بيانات التدريب | السرية |
| حقن التعليمات | يُخفي تعليمات تُحوّل مسار النظام | السلامة، التوفّر |
ولهذه الهجمات قاسم مشترك: فهي تفلت من رقابة أدوات الحماية التقليدية. فجدار الحماية لا يرى البيانات المسمَّمة، واستعلامات سرقة النموذج تبدو كاستعمال عادي.
كيف تتكامل مع المواصفات ISO/IEC 27001 و27002 و42001؟
تحدّد المواصفة ISO/IEC 27001 متطلبات نظام إدارة أمن المعلومات، وتفصّل ISO/IEC 27002 التدابير الأمنية، وتؤطّر ISO/IEC 42001 نظام إدارة الذكاء الاصطناعي. ولا تحلّ ISO/IEC 27090 محلّ أيّ منها، بل تكمّلها بوصف ما لا تفصّله هذه المراجع بالنسبة إلى الذكاء الاصطناعي، تهديدًا تلو الآخر.
وبما أن المواصفتين 27001 و42001 تشتركان في البنية نفسها، يمكن إرساء نظام إدارة مندمج للأمن والذكاء الاصطناعي، تكون فيه المواصفة 27090 المرجع التقني للمخاطر الخاصة بالذكاء الاصطناعي.
مواصفة طوعية: ما هو وضعها القانوني؟
من الناحية الشكلية، تُعدّ ISO/IEC 27090 دليلًا للممارسات الجيدة، وتترتّب على ذلك ثلاث نتائج:
- غير قابلة للإشهاد. خلافًا للمواصفتين 27001 و42001، لا تُسند أي جهة شهادة مطابقة للمواصفة ISO/IEC 27090.
- غير إلزامية. لا يوجد أي تشريع يجعلها واجبة التطبيق مباشرة.
- ليست مواصفة منسَّقة. وحدها المواصفات المنسَّقة المنشورة مراجعها بالجريدة الرسمية للاتحاد الأوروبي تمنح قرينة المطابقة لقانون الذكاء الاصطناعي (الفصل 40).
ومع ذلك، من الخطأ التعامل معها كقانون مرن لا أثر له.
لماذا يُحتجّ بالمواصفة عمليًا؟
1. أحدث ما بلغته المعرفة التقنية: RGPD وNIS2
تفرض اللائحة العامة لحماية البيانات (RGPD، الفصل 32) اتخاذ تدابير أمنية ملائمة، تُقدَّر مع مراعاة أحدث ما بلغته المعرفة التقنية. ويُلزم التوجيه NIS2 (الفصل 21) الكيانات الأساسية والهامة باتخاذ تدابير قائمة على أحدث ما بلغته المعرفة التقنية، وعند الاقتضاء على المواصفات الأوروبية والدولية ذات الصلة. وفي هذا الشأن، يُرجى الاطلاع على مقالنا حول نقل التوجيه NIS 2 إلى القانون الفرنسي.
وفي مجال أمن الذكاء الاصطناعي، أصبح لهذه المعرفة التقنية مرجع دولي منشور. وبعد أي حادث، سيكون لدى الهيئة الفرنسية لحماية المعطيات (CNIL) أو الوكالة الوطنية الفرنسية لأمن أنظمة المعلومات (ANSSI) أو القاضي مرجعٌ لتقدير مدى كفاية التدابير المتّخذة. وفي المادة التعاقدية، يُقدَّر التزام مقدّم الخدمة بالأمن بدوره وفقًا لقواعد المهنة.
2. قانون الذكاء الاصطناعي: الفصل 15 يستهدف هذه الهجمات بالفعل
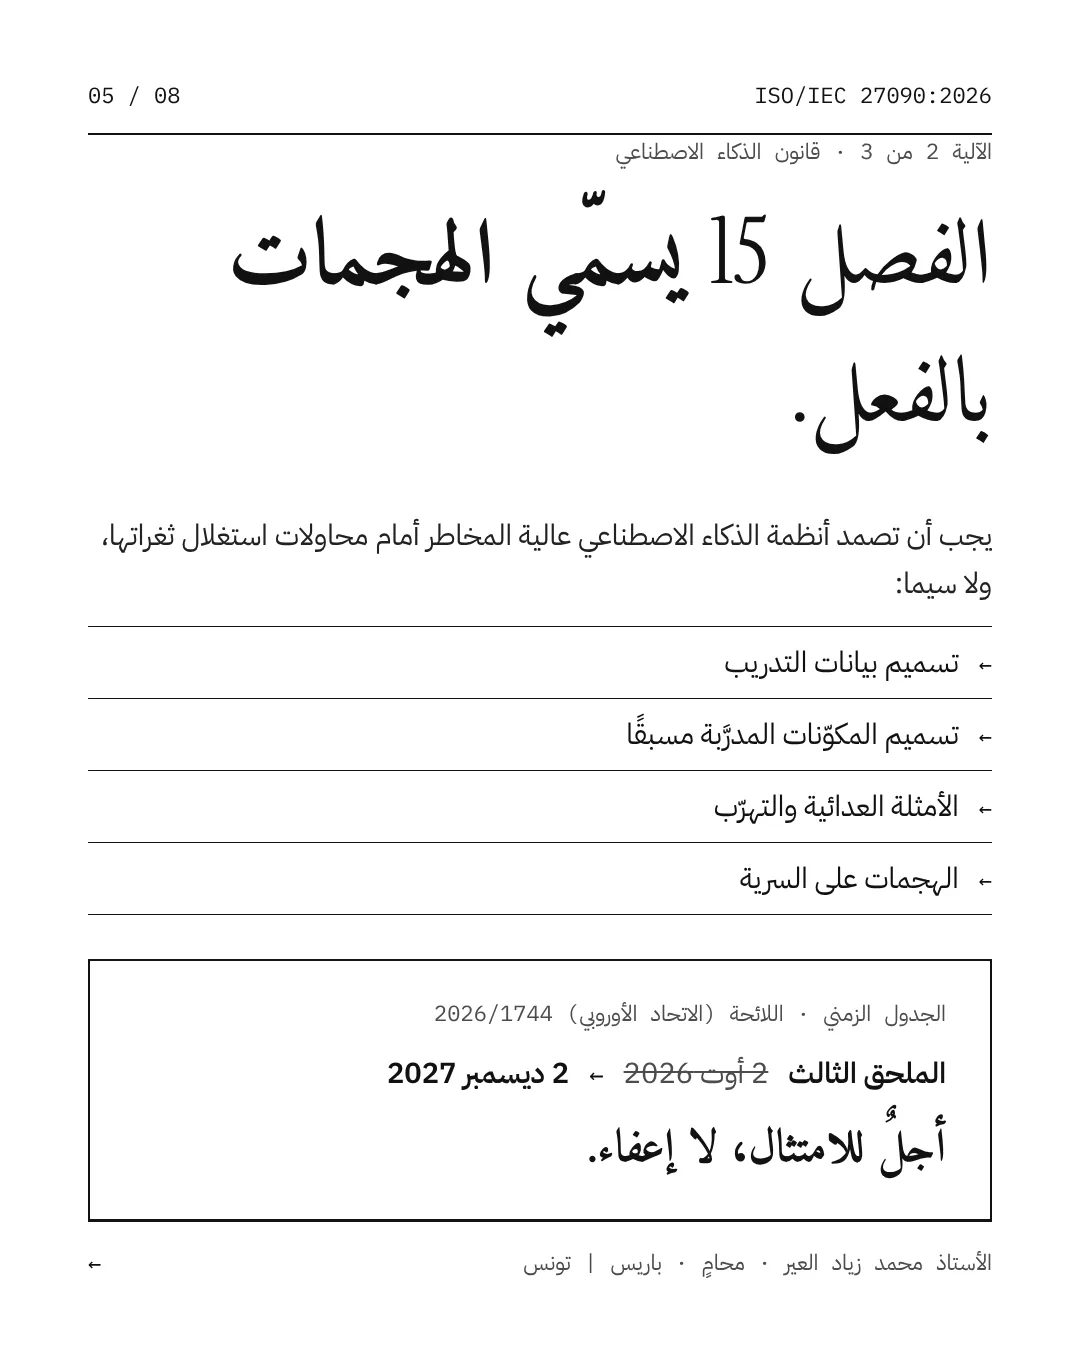
يُلزم الفصل 15 من اللائحة (الاتحاد الأوروبي) 2024/1689 أنظمةَ الذكاء الاصطناعي عالية المخاطر بالصمود أمام محاولات الغير غير المرخّص لهم استغلال ثغراتها. ويذكر النص صراحةً تسميم بيانات التدريب، وتسميم المكوّنات المدرَّبة مسبقًا، والأمثلة العدائية والتهرّب، والهجمات على السرية، وعيوب النموذج.
وتصف المواصفة ISO/IEC 27090 هذه التهديدات بدقة. وفي انتظار المواصفات المنسَّقة، ستكون مرجعًا طبيعيًا لإثبات احترام هذا الالتزام.
وقد عُدِّل الجدول الزمني بمقتضى اللائحة (الاتحاد الأوروبي) 2026/1744، المعروفة بـ«الحزمة الشاملة للذكاء الاصطناعي» (AI Omnibus)، التي دخلت حيّز النفاذ في 27 جويلية 2026. وستنطبق التزامات الأنظمة عالية المخاطر الواردة بالملحق الثالث بداية من 2 ديسمبر 2027، والتزامات الأنظمة المدمجة في منتجات خاضعة للتنظيم بداية من 2 أوت 2028. وليس هذا التأجيل إعفاءً، بل أجلٌ للامتثال. أما الالتزامات المتعلقة بنماذج الذكاء الاصطناعي ذات الاستعمال العام، بما فيها الأمن السيبراني للنماذج ذات المخاطر النظامية (الفصل 55)، فلم تُؤجَّل. وبالنسبة إلى المجموعات المنتصبة خارج الاتحاد، يُرجى الاطلاع على مقالنا حول التزامات الشركات من خارج الاتحاد الأوروبي بموجب قانون الذكاء الاصطناعي.
3. المعطيات الشخصية: العكس والاستدلال ورأي المجلس الأوروبي لحماية البيانات عدد 28/2024
يتيح عكس النموذج واستدلال العضوية استخراج معلومات من النموذج حول الأشخاص الذين استُعملت معطياتهم في تدريبه. وهذه سيناريوهات خرق للمعطيات الشخصية: إعلام الهيئة الرقابية في أجل 72 ساعة في صورة وجود خطر (الفصل 33 من RGPD)، وإعلام الأشخاص المعنيين في صورة وجود خطر مرتفع (الفصل 34).
وفي رأيه عدد 28/2024 الصادر في 18 ديسمبر 2024، يعتبر المجلس الأوروبي لحماية البيانات (EDPB) أن النموذج المدرَّب على معطيات شخصية لا يمكن اعتباره مجهول الهوية إلا إذا كان احتمال استخراج معطيات شخصية منه، لا سيما عبر هجمات استدلال العضوية أو العكس، ضئيلًا. فالنموذج المعرَّض لهذه الهجمات يبقى خاضعًا للائحة العامة لحماية البيانات.
وبالنسبة إلى مسؤول حماية المعطيات (DPO)، تصبح المواصفة ISO/IEC 27090 شبكة قراءة لتحاليل الأثر على حماية المعطيات (الفصل 35 من RGPD) الخاصة بمشاريع الذكاء الاصطناعي. اطّلعوا على خدماتنا في حماية المعطيات الشخصية والامتثال للائحة RGPD، بما فيها خدمة مسؤول حماية المعطيات الخارجي.
ما الذي يجب على المؤسسات فعله الآن؟
مراجعة العقود المبرمة مع مزوّدي الذكاء الاصطناعي
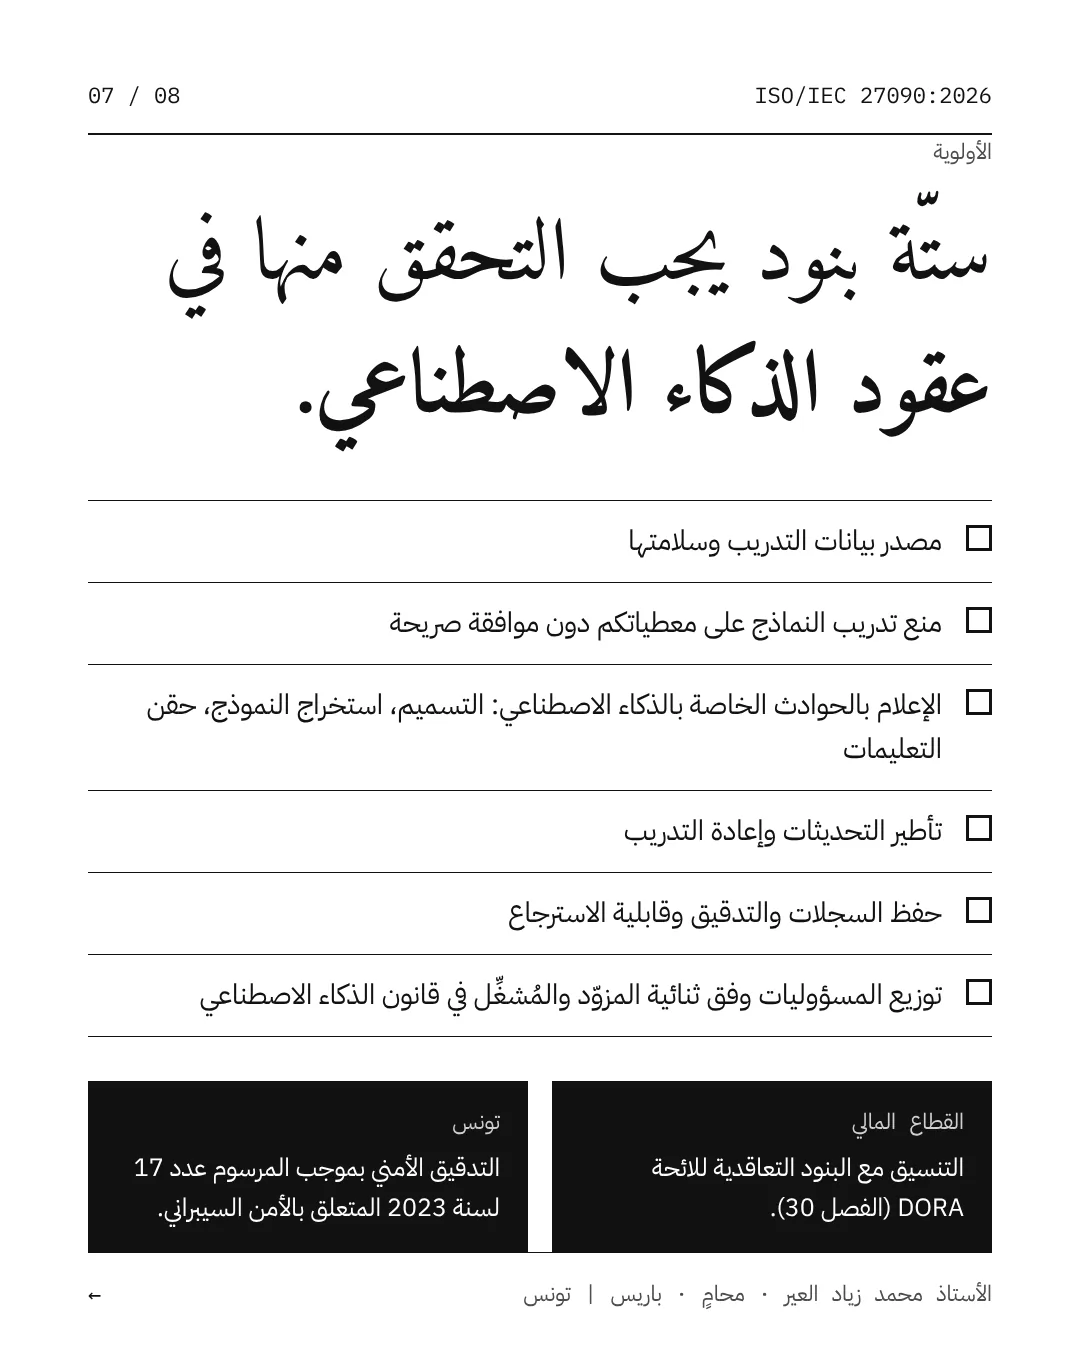
الورشة ذات الأولوية تعاقدية. ينبغي أن يتناول العقد المبرم مع مزوّد الذكاء الاصطناعي ستّ نقاط على الأقل:
- مصدر بيانات التدريب وسلامتها: ضمانات حول منشأ البيانات وآليات الرقابة ضد التسميم.
- منع تدريب النماذج على معطياتكم دون موافقة صريحة وكتابية.
- الإعلام بالحوادث الخاصة بالذكاء الاصطناعي: تسميم مكتشف، استخراج النموذج، حقن التعليمات، مع آجال تتلاءم مع التزاماتكم الخاصة.
- تأطير التحديثات وإعادة التدريب: إعلام مسبق، اختبارات، إمكانية الرجوع إلى النسخة السابقة.
- حفظ السجلات والتدقيق وقابلية الاسترجاع: النفاذ إلى السجلات، حق التدقيق، إرجاع المعطيات عند انتهاء العقد.
- توزيع المسؤوليات وفق ثنائية المزوّد والمُشغِّل المعتمدة في قانون الذكاء الاصطناعي.
نتولّى صياغة هذه العقود المعلوماتية وعقود الذكاء الاصطناعي والتفاوض بشأنها.
إدراج أنظمة الذكاء الاصطناعي في سجلّ المخاطر
- حصر جميع استعمالات الذكاء الاصطناعي، بما فيها تلك التي لم يُرخَّص فيها قط.
- تسجيل كل نظام ذكاء اصطناعي في سجلّ المخاطر، وعند الاقتضاء في تحليل الأثر.
- عدم منح أي وكيل ذكاء اصطناعي صلاحيات تفوق صلاحيات المستعمل الذي يساعده.
- تكوين الفرق حول ما يمكنهم ائتمان أداة الذكاء الاصطناعي عليه، وما لا يجب ائتمانها عليه أبدًا.
القطاع المالي: التنسيق مع لائحة DORA
بالنسبة إلى الكيانات المالية، تنطبق لائحة DORA، أي اللائحة (الاتحاد الأوروبي) 2022/2554، منذ 17 جانفي 2025. ومزوّد خدمات الذكاء الاصطناعي هو مزوّد خارجي لخدمات تكنولوجيا المعلومات والاتصال: لذا يجب أن تتلاءم البنود المذكورة أعلاه مع الأحكام التعاقدية الإلزامية الواردة بالفصل 30 من لائحة DORA.
وماذا عن تونس؟
استُكمل المرسوم عدد 17 لسنة 2023 المؤرخ في 11 مارس 2023 والمتعلق بالأمن السيبراني بنصوص تطبيقية صدرت في سبتمبر 2023. وهي تحدّد الهياكل الخاضعة لتدقيق أمني إجباري ودوري، وكذلك المواصفات الفنية لهذا التدقيق. ويُفترض أن يدخل نظام الذكاء الاصطناعي المدمج في المنظومة المعلوماتية لهيكل خاضع لهذه الأحكام ضمن نطاقها.
وبالنسبة إلى المؤسسات الناشطة على ضفتي المتوسط، يُرجى الاطلاع أيضًا على مقالينا اللائحة العامة لحماية البيانات والقانون التونسي والذكاء الاصطناعي والإطار القانوني للأمن السيبراني في تونس.
أسئلة شائعة حول المواصفة ISO/IEC 27090
هل المواصفة ISO/IEC 27090 إلزامية؟
لا. لا يفرضها أي نص. لكن اللائحة العامة لحماية البيانات والتوجيه NIS2 يقدّران التدابير الأمنية في ضوء أحدث ما بلغته المعرفة التقنية، وهو ما تساهم هذه المواصفة من الآن فصاعدًا في تحديده بالنسبة إلى الذكاء الاصطناعي.
هل يمكن الحصول على إشهاد بالمطابقة للمواصفة ISO/IEC 27090؟
لا. إنها دليل للممارسات الجيدة. وتبقى الإشهادات الممكنة هي ISO/IEC 27001 (أمن المعلومات) وISO/IEC 42001 (إدارة الذكاء الاصطناعي)، التي تساعد المواصفة 27090 على تطبيقها بالنسبة إلى المخاطر الخاصة بالذكاء الاصطناعي.
هل تمنح المواصفة ISO/IEC 27090 قرينة المطابقة لقانون الذكاء الاصطناعي؟
لا. وحدها المواصفات المنسَّقة المنشورة بالجريدة الرسمية للاتحاد الأوروبي ترتّب هذا الأثر (الفصل 40). لكنها تبقى مرجعًا مفيدًا لإثبات احترام الفصل 15.
ما الفرق بين المواصفة ISO/IEC 27090 والمواصفة ISO/IEC 42001؟
تنظّم المواصفة ISO/IEC 42001 حوكمة الذكاء الاصطناعي ضمن نظام إدارة قابل للإشهاد. أما ISO/IEC 27090 فهي دليل تقني يركّز على التهديدات الأمنية الخاصة بأنظمة الذكاء الاصطناعي.
ما هي البنود الواجب إدراجها في عقد مع مزوّد ذكاء اصطناعي؟
على الأقل: مصدر بيانات التدريب، ومنع تدريب النماذج على معطياتكم، والإعلام بالحوادث الخاصة بالذكاء الاصطناعي، وتأطير التحديثات، والتدقيق وقابلية الاسترجاع، وتوزيع واضح للمسؤوليات.
خلاصة
أصبح أمن الذكاء الاصطناعي مسألة إثبات. فيوم وقوع الحادث، لن تُسألوا عمّا إذا كنتم حاصلين على إشهاد، بل عمّا إذا كانت تدابيركم مواكبة لأحدث ما بلغته المعرفة التقنية. وقد كتبت المواصفة ISO/IEC 27090 للتوّ جزءًا منها.
نبذة عن الكاتب. الأستاذ محمد زياد العير محامٍ مرسّم بهيئة المحامين بباريس وبالهيئة الوطنية للمحامين بتونس، ومسؤول حماية معطيات معتمد (PECB). يرافق المؤسسات في فرنسا وتونس في مجالات حماية المعطيات الشخصية والأمن السيبراني والقانون الرقمي وعقود الذكاء الاصطناعي. اطّلعوا على تقديمه.
هذا المقال معلومة قانونية عامة، محيّنة في تاريخ نشره، ولا يُعدّ استشارة قانونية.
المراجع
- المواصفة ISO/IEC 27090:2026، الصفحة الرسمية للمنظمة الدولية للمواصفات
- اللائحة (الاتحاد الأوروبي) 2024/1689 المتعلقة بالذكاء الاصطناعي (AI Act)
- اللائحة (الاتحاد الأوروبي) 2026/1744 (AI Omnibus)
- اللائحة العامة لحماية البيانات (الاتحاد الأوروبي) 2016/679
- التوجيه (الاتحاد الأوروبي) 2022/2555 (NIS2)
- اللائحة (الاتحاد الأوروبي) 2022/2554 (DORA)
- رأي المجلس الأوروبي لحماية البيانات عدد 28/2024 حول نماذج الذكاء الاصطناعي